益普科技 · 统一身份与终端安全平台

让安全,可控

身份 · 终端 · 权限 · 数据,一套平台全部管住

信创原生替代微软 AD · 守住移动终端与数据 · 收管特权账号 —— 无需再拼三套系统、三套运维。

信创原生 零信任 等保合规
统一安全中枢 身份与目录 信创 AD 替换 · SSO / MFA 终端安全 数据防泄漏 · 安全工作空间 特权账号 PAM · 会话录像 · 自动改密 安全接入 SPA 业务隐身 · 零信任隧道 隐私合规 个人信息保护 · 权限基线 态势感知 风险自动处置 · 审计报表 统一策略 · 统一身份源 · 统一审计 · 统一门户

统一安全中枢

身份与目录终端安全特权账号 安全接入隐私合规态势感知

该进的进得来

身份可信、设备合规,业务访问一步到位

不该动的动不了

特权操作先审批,高危动作事前拦截

出了事查得到

全链路留痕,会话录像与审计可回溯

向下了解产品能力
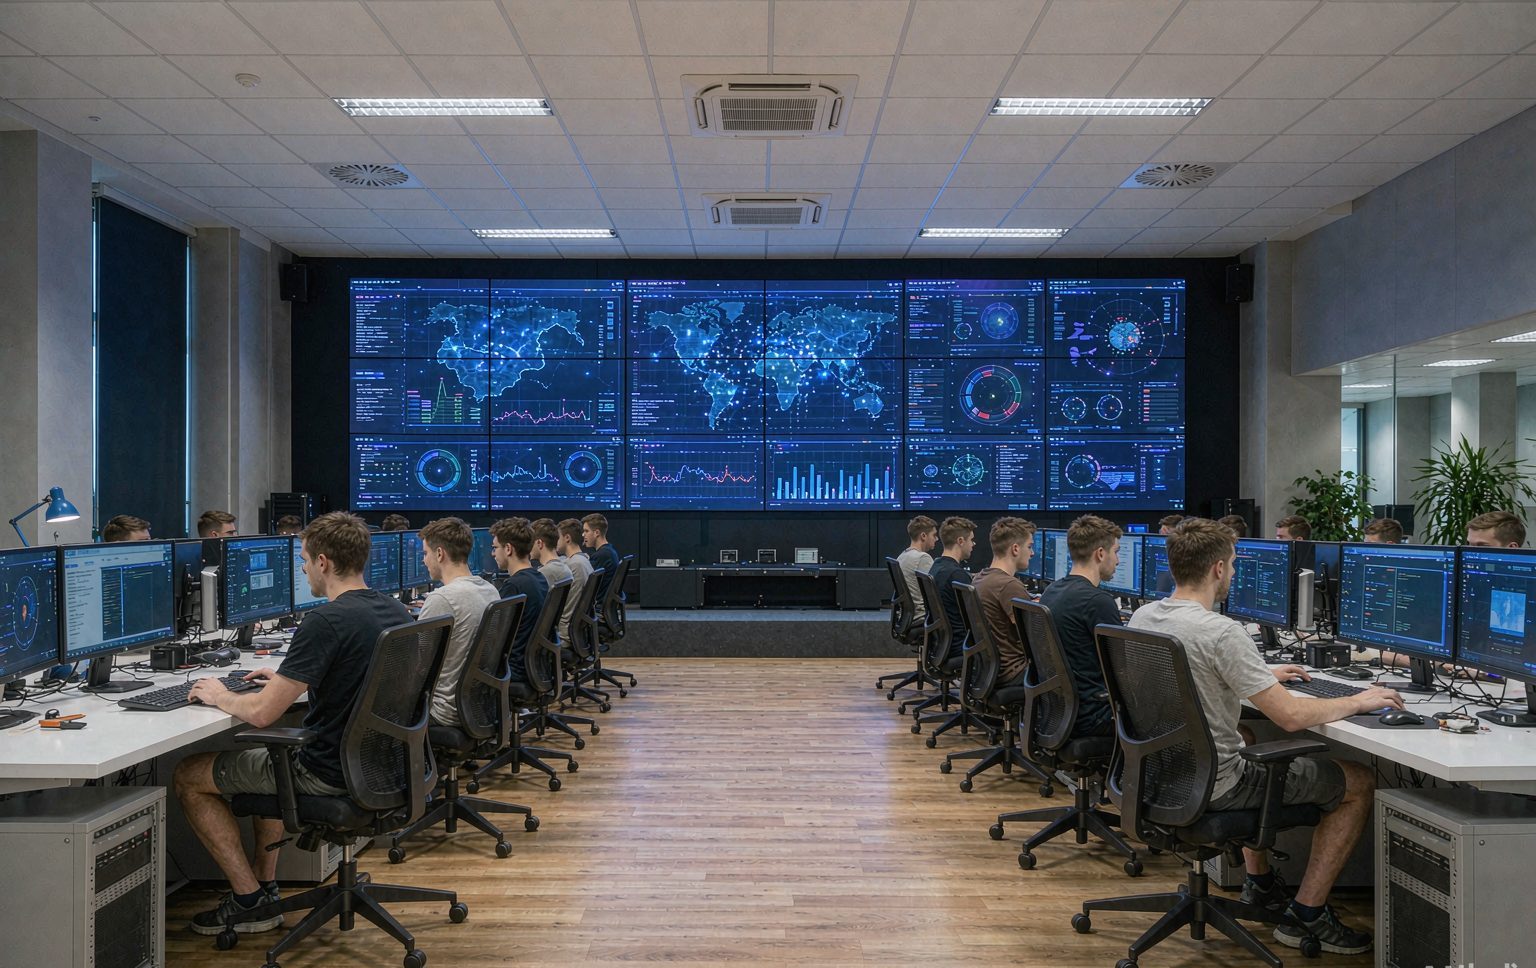
安全运营中心场景示意:工程师在大屏前监控全局安全态势 场景示意

身份、终端、特权,一屏尽览

统一安全运营中心把散落的风险收进一张作战图,安全团队从“救火”回到“布防”。

示意图 可视边界 统一纳管 · 全程留痕 影子资产 共享账号 明文密钥 数据外带 未纳管设备 绕过边界
为什么失控

边界还在,资产先失控了

设备、账号、密钥散落在边界内外,看不到的就管不住。安全团队每天救火,风险却在暗处持续累积。

  • 01

    影子资产游离在外

    未登记的设备与私搭系统不在台账里,出了事无从追溯

  • 02

    特权账号泛滥

    管理员账号多人共用,改密靠人工,离职不回收

  • 03

    移动终端成新入口

    办公与个人数据混在一部手机里,截屏外发无感知

  • 04

    VPN 一破全暴露

    传统 VPN 一旦凭证泄露,内网系统一览无余

  • 05

    操作无留痕

    高危操作没有录像与审批,事后无法定责

  • !

    合规压力持续加码

    等保测评与信创替换双重要求,靠人盯盯不过来

产品概览

一套平台,三层能力

身份、终端、特权三个域共用一个底座:统一身份源、统一策略、统一审计、统一门户。对外是一个平台,对内可按需启用三层能力。
安全运营层SECURITY OPERATIONS
态势感知大屏风险自动化处置审计报表统一策略中心
身份域IDENTITY
信创身份目录(AD 替换)单点登录 SSO多因素认证 MFARBAC / ABAC 权限模型异构目录同步
终端域ENDPOINT
业务安全访问(SPA 隐身)数据防泄漏安全工作空间企业应用商店设备全生命周期
特权域PRIVILEGED
资产自动发现密码托管与自动改密会话录像审计工单审批闭环信创原生无跳板
统一底座FOUNDATION
统一身份源统一策略统一审计统一门户
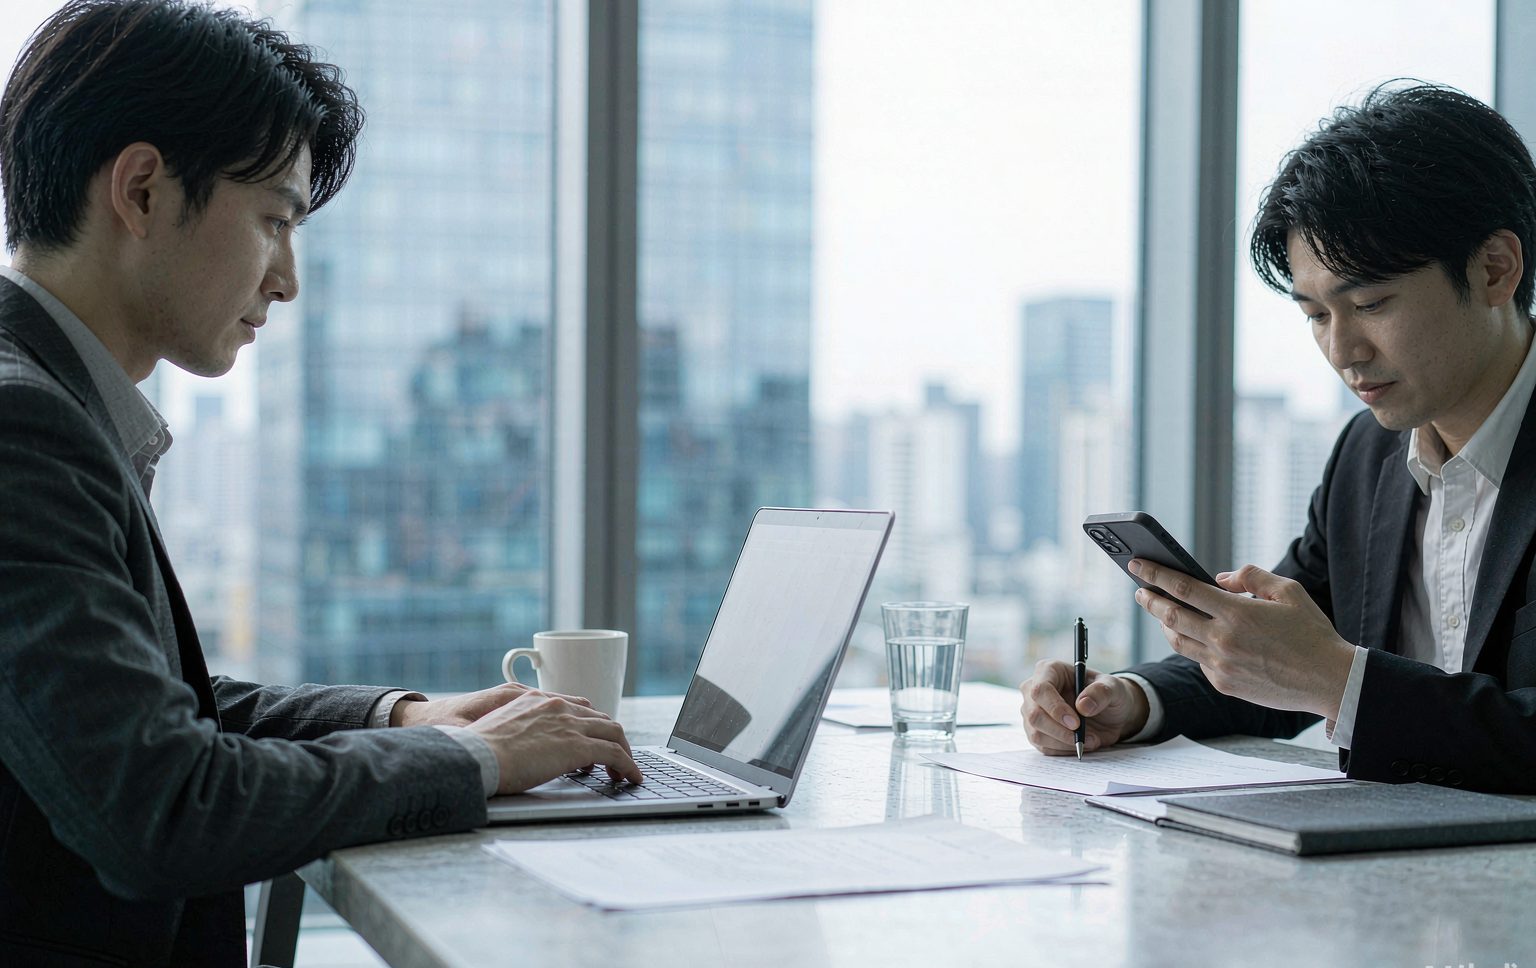
移动办公场景示意:员工在日常办公中使用笔记本与手机 场景示意

办公终端,既是效率工具,也是风险入口

一部手机、一台电脑,都可能成为数据外发的出口 —— 下面三章讲如何逐层守住它们。

核心能力 A · 身份与目录

国产身份目录,
把微软 AD 平稳换下来

无需在终端装 Agent,通过异构目录同步接入现有 AD / LDAP;兼容 Kerberos 等主流协议,业务系统不改造。单点登录加多因素认证,细粒度权限按角色与属性双轨控制。

信创原生国密算法无 Agent 接入平滑迁移三步走等保支撑
界面示意
身份治理中心 · 目录同步同步中
已完成AD → 信创目录 · 组织架构2,431 条
已完成AD → 信创目录 · 用户账号8,920 条
迁移中应用系统接入 SSO17 / 22
待评估遗留系统 · 密码代填3 套
员工入职一次配权 敏感系统二次认证 离职权限自动回收
界面示意
终端安全工作台 · 策略下发实时
已拦截截屏行为 · 研发安全空间10:42:17
已加密外发文档 · 自动加水印10:38:02
已隔离失联设备 · 远程擦除待审批09:55:41
安全空间工作 / 个人数据隔离46k 设备在线
工作生活一机分域 截屏录屏管控 丢失远程擦除
核心能力 B · 终端数字化安全

守得住数据,
也留得住员工隐私

个人生活与企业办公在同一部手机上分区隔离:工作数据进安全工作空间,加密、防截屏、带水印;个人相册与聊天不被触碰。设备从领用到报废全生命周期在线管理。

超越零信任SPA 业务隐身弱网可用不侵个人隐私专机专用模式
核心能力 C · 特权账号管理

最高权限的钥匙,
统一收管、用后即换

服务器、数据库、网络设备的管理员账号全部托管:定期自动改密、登录先审批、操作全程录像。资产自动发现,信创环境原生适配,不需要额外架跳板机。

自动改密会话录像工单闭环资产自动发现等保 / SOX 支撑
界面示意
特权运维审计 · 实时会话录像中
已录像root@core-db-03 · 变更工单 #207142 min
待审批ora_admin@erp-db · 夜间维护2 人会签
已改密批量轮换 · 网络设备 36 台00:00 自动
新发现影子管理员账号7 个待确认
第三方运维受控接入 高危命令事前拦截 审计报表一键导出
技术优势

别人要拼三套,这里一套

三类单点产品各管一段,策略与审计彼此割裂;本平台用一个底座把三层能力拉通,这也是它与传统方案最本质的差异。

方案
身份目录
终端安全
特权账号
微软 AD
✓——
传统 MDM / EMM
—✓—
传统 PAM
——✓
安全管理平台 SMP
✓✓✓
覆盖不覆盖 / 需另采
对比维度传统方案安全管理平台 SMP
架构三类单点产品拼接,策略与审计各自为政一个底座三层能力,统一策略、统一审计、统一门户
信创适配国外目录依赖迁移风险高,需二次开发信创原生 + 国密,无需 Agent 接入,平滑迁移三步走
终端与隐私强管控侵入个人空间,员工抵触、落地难工作生活分区,管数据不碰隐私,员工可接受
业务访问VPN 集中暴露入口,凭证泄露即全线失守SPA 单包授权,业务系统互联网上隐身,弱网可用
特权管理跳板机模式,改密靠人工,审计靠翻日志无跳板机,资产自动发现、自动改密、会话录像
运营成本三套系统、三套运维、三份预算一次部署按需启用,一套运营团队即可承接
为什么现在装

合规在收紧,攻击在升级

0号文
关基行业信创替换时间表明确,AD 替换进入倒计时
来源:政策文件
0%+
入侵事件涉及被窃取的凭据,身份是第一道也是最后一道防线
来源:行业公开报告 [待核对]
0天
一次数据泄露的平均识别与控制周期,损失随时间放大
来源:行业公开报告 [待核对]
0套
一套平台覆盖身份、终端、特权三域,替换三套单点采购
来源:产品能力范围
行业方案

按行业场景落地,不是卖盒子

重点场景
终端合规 越权提醒
Industrial Security · 工业安全底座

智能制造

精密制造·数字化产线·工业自动化·柔性生产

产线工控终端专机专用,工艺图纸外发带水印、防截屏

产线终端管控图纸水印防截屏

金融

核心系统特权运维受控,敏感数据终端不落地,满足等保与行业监管

政府与央企

信创目录替换与国产化改造并行,全链路审计支撑等保测评

运营商 / 能源

大量网络设备特权账号自动轮换,一线移动作业终端统一管控

医疗

病历数据安全空间隔离,移动查房终端丢失可远程擦除

集团多分支

总部统一策略、分支即插即用,离职回收与审计集中出报表

案例 · 脱敏

某城商行 · 特权账号治理

核心数据库管理员账号从共享改为托管,高危操作全程录像,审计取证据告别翻日志。[待补充案例详情]

案例 · 脱敏

某制造集团 · 移动办公安全

一机分域落地后,工艺资料外发全部带水印、防截屏,个人隐私零触碰,员工零投诉。[待补充案例详情]

案例 · 脱敏

某信创单位 · AD 平滑替换

三步迁移替代一次性割接,业务系统零改造接入,替换窗口压到最短。[待补充案例详情]
数据中心机房场景示意:服务器机柜走廊 场景示意

从机房到移动端,全链路可控

服务器、网络设备、业务系统统一纳管,合规审计随取随用。

让安全,可控

留下你的场景,我们按行业给你演示对应的三层能力。

预约演示

演示不涉及你的真实数据 · 支持线上或上门